Après le piratage des frigos dans les supermarchés français, les experts alertent sur les risques qui pèsent sur d’autres secteurs clés et rappellent les bonnes pratiques pour mieux protéger les équipements connectés contre les intrusions.
Les pirates à l’origine de la cyberattaque des supermarchés français n’ont pas eu besoin d’user de techniques complexes pour arriver à leurs fins, selon Vincent Strubel, directeur général de l’Agence nationale de la sécurité des systèmes d’information (ANSSI). Auditionné par la commission des Affaires étrangères et de la Défense du Sénat, il a écarté la piste de failles déjà documentées par des chercheurs sur les systèmes frigorifiques Danfoss.
“Ce ne sont pas ces vulnérabilités là qui ont été exploitées. Ce sont des défauts de sécurisation élémentaire, à commencer par l’exposition directe sur internet d’équipements frigorifiques et leur administration sans sécurisation particulière, des mots de passe faibles, ce genre de choses”, estime-t-il.
Cyberattaque des frigos : pourquoi d’autres secteurs sont menacés
Et de rappeler que ce type d’installation était utilisé “dans plein d’autres secteurs, notamment celui de la santé, depuis les laboratoires de recherche jusqu’aux pharmacies qui stockent les vaccins”. Vincent Strubel assure qu’un travail “très efficace” a été mené pour faire en sorte que “ces frigos utilisés […] pour stocker des choses parfois dangereuses, parfois indispensables à la santé de nos concitoyens, étaient bien protégés”.
Il n’empêche. Que ce soit dans la santé, la grande distribution, l’industrie ou d’autres secteurs sensibles, des attaques similaires, voire de plus grande envergure, risquent malheureusement de se répéter à l’avenir.
À lire aussi > Cybersécurité : la prolifération des outils de piratage est hors de contrôle
Des équipements exposés faciles à repérer sur Internet
En cause notamment, le fait que de nombreux équipements soient accessibles à distance pour faciliter leur exploitation et leur maintenance. Sollicité par Tom’s Guide, Muhammad Yahya Patel, conseiller en cybersécurité chez Huntress, spécialisé dans la détection et la réponse aux cybermenaces, alerte sur la facilité avec laquelle les pirates peuvent repérer les équipements exposés.
Pour ce faire, ils utilisent notamment Shodan et Censys, deux moteurs de recherche spécialisés dans les équipements connectés à Internet :
“Un attaquant peut commencer par la technologie plutôt que de viser une victime prédéterminée, en recherchant des passerelles industrielles, des interfaces d’automates programmables, des dispositifs d’accès à distance, des systèmes de gestion de bâtiments, des interfaces SCADA et des services d’administration existants. Le processus de ciblage commence par une requête de recherche, et non par une organisation spécifique. Cela inverse complètement le modèle de menace traditionnel. Il n’est pas nécessaire d’être une cible de grande valeur pour être trouvé. Il suffit d’être visible.”
Des micrologiciels non mis à jour depuis des années
Services de traitement et de distribution de l’eau, réseaux électriques, hôpitaux et chaîne du froid pharmaceutique, distribution alimentaire, gestion technique du bâtiment, systèmes de contrôle du trafic, équipements agricoles automatisés… Autant de secteurs sur lesquels les experts que nous avons interrogés tirent la sonnette d’alarme.
“À première vue, ces secteurs ne se ressemblent en rien, poursuit Muhammad Yahya Patel. Pourtant, ils partagent les mêmes vulnérabilités héritées : des systèmes de contrôle industriels acquis pour leur fiabilité et leur longévité plutôt que pour leur sécurité, des micrologiciels non mis à jour depuis des années en raison des risques opérationnels liés à la mise à jour, des connexions réseau ajoutées pour faciliter la gestion à distance sans isolation adéquate, et du matériel dont les fournisseurs ont discrètement arrêté la production, alors qu’il continue de fonctionner dans des environnements où son remplacement est impraticable”.
Samuel Hassine, PDG et cofondateur de la startup française Filigran, spécialisée dans le développement de plateformes de cybersécurité, estime de son côté que les systèmes les plus inquiétants “sont ceux où une modification de la température de consigne peut mettre en danger des personnes : chaînes du froid pour les aliments et les médicaments, traitement de l’eau, chauffage dans les hôpitaux et les maisons de retraite, distribution d’énergie”.
Cet ancien haut cadre de l’ANSSI l’assure à Tom’s Guide, “sur le terrain, le constat est le même : les interfaces de gestion exposées et les contrôleurs non mis à jour sont monnaie courante, et non exceptionnels”.
Des protocoles anciens
Ce n’est d’ailleurs pas la première fois que des contrôleurs frigorifiques de la grande distribution sont visés. En 2022, des attaques contre 16 supermarchés russes et 40 magasins israéliens, équipés des modèles AK-SM 800, avaient notamment été perpétrées. En Israël, les établissements concernés ne disposaient pas d’une protection pare-feu ou VPN adéquate.
Par ailleurs, certaines infrastructures reposent encore sur des protocoles anciens dépourvus des protections adéquates. Dans une étude publiée en avril 2026, le site spécialisé Comparitech a identifié 179 équipements industriels accessibles depuis Internet dans une trentaine de pays via le protocole Modbus. Ce dernier permet de faire communiquer les capteurs et les contrôleurs des réseaux électriques, des usines et d’autres installations industrielles. Il ne prévoit néanmoins ni chiffrement ni authentification.
“Par conséquent, les appareils utilisant Modbus doivent être placés derrière un pare-feu ou un VPN”, avertit Paul Bischoff, rédacteur en chef de Comparitech.
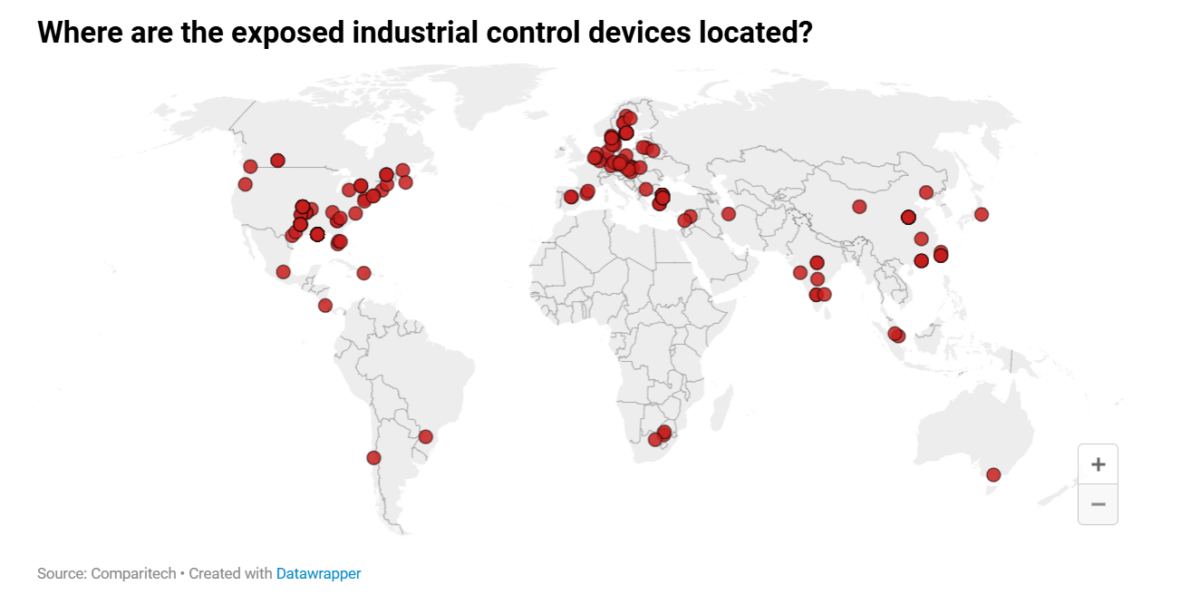
Parmi les équipements recensés figuraient un dispositif associé à un réseau ferroviaire national. Les deux autres (l’un en Asie et l’autre en Europe) faisaient partie de l’infrastructure du réseau électrique national de leur pays respectif. Ces équipements n’ont pas été piratés, mais leur exposition sur Internet avec un protocole dépassé les rend particulièrement vulnérables.
Plus généralement, les experts préconisent de mieux encadrer l’accès à distance aux dispositifs sensibles. Les entreprises doivent recenser les contrôleurs connectés, restreindre les accès aux seules ressources nécessaires, maintenir à jour le firmware, corriger les failles et isoler les appareils qui ne peuvent plus être sécurisés.
“Plusieurs enseignes concurrentes peuvent partager les mêmes fournisseurs de logiciels, d’automatismes industriels ou de solutions de maintenance, explique Sébastien Abis, chercheur associé à l’IRIS. Une vulnérabilité commune peut donc provoquer des conséquences simultanées dans des centaines de magasins pourtant indépendants commercialement. Un risque initialement localisé peut devenir collectif, voire systémique, en raison de la concentration technologique et de l’interconnexion des activités.”