Des centaines de supermarchés français ont été touchés par une cyberattaque d’ampleur qui a fait grimper la température de leurs frigos. Alors que l’enquête suit son cours, Claroty, spécialiste de la cybersécurité industrielle, assure à Tom’s Guide que d’anciens contrôleurs Danfoss AK-SM 800 sont toujours exposés à Internet, et donc potentiellement à d’autres compromissions.
Un gros coup de chaud. Une attaque inédite a touché des centaines de supermarchés français dont Intermarché, Netto, Carrefour, Coopérative U et Monoprix. Dans la nuit de dimanche à lundi, des pirates sont parvenus à modifier à distance la fonction de dégivrage de leurs systèmes de régulation frigorifique, faisant grimper la température des congélateurs et des vitrines réfrigérées jusqu’à 50 degrés. Les produits frais et surgelés sont ainsi devenus impropres à la consommation, entraînant un énorme manque à gagner pour les magasins touchés.
Cette cyberattaque d’ampleur pose la question des failles de sécurité des systèmes de réfrigération connectés à Internet et de leur vulnérabilité face aux intrusions. Parmi les appareils compromis, on retrouve notamment les contrôleurs frigorifiques AK-SM 800 et AK-SC 355 de Danfoss. Des modèles anciens qui ne bénéficiaient plus des mises à jour de sécurité, précise le fabricant danois.
Des contrôleurs AK-SM 800A ont également été touchés alors qu’ils bénéficiaient toujours du support. Les mises à jour n’avaient toutefois pas été installées, laissant leur micrologiciel obsolète et donc à la merci des cybercriminels.
Piratage des supermarchés : des contrôleurs Danfoss AK-SM 800 sont encore exposés sur Internet
L’exposition directe des contrôleurs à Internet augmente le risque d’intrusion, en particulier lorsque les accès d’administration à distance sont insuffisamment protégés. En août, les chercheurs de Claroty avaient mis au jour plusieurs failles dans les contrôleurs frigorifiques AK-SM 800A ; l’une d’entre elles permettait notamment de contourner l’authentification de leur interface d’administration Web.
Sollicité par Tom’s Guide, Amir Preminger, directeur technique de Claroty, se garde bien d’établir un lien entre ces failles et le piratage des enseignes françaises. Il alerte toutefois sur la persistance du risque : “Nous ignorons quels systèmes Danfoss exposés sur Internet ont été attaqués. Nous pouvons toutefois confirmer qu’à l’heure où nous écrivons ces lignes, des appareils Danfoss AK-SM 800 exposés sont toujours en ligne”.
À lire aussi > Approvisionnement en énergie : comment les cyberattaques provoquent des perturbations massives
Selon le spécialiste de la cybersécurité industrielle, “les ressources exposées à Internet présentent un risque, notamment si les organisations utilisent encore des mots de passe par défaut ou faibles, ou si ces ressources ne sont pas protégées par un VPN”. De son côté, le Centre gouvernemental de veille, d’alerte et de réponse aux attaques informatiques (CERT-FR) tire également la sonnette d’alarme. Outre les contrôleurs Danfoss, le service de l’ANSSI pointe désormais la vulnérabilité des systèmes Copeland Xweb et Dixell Xweb.
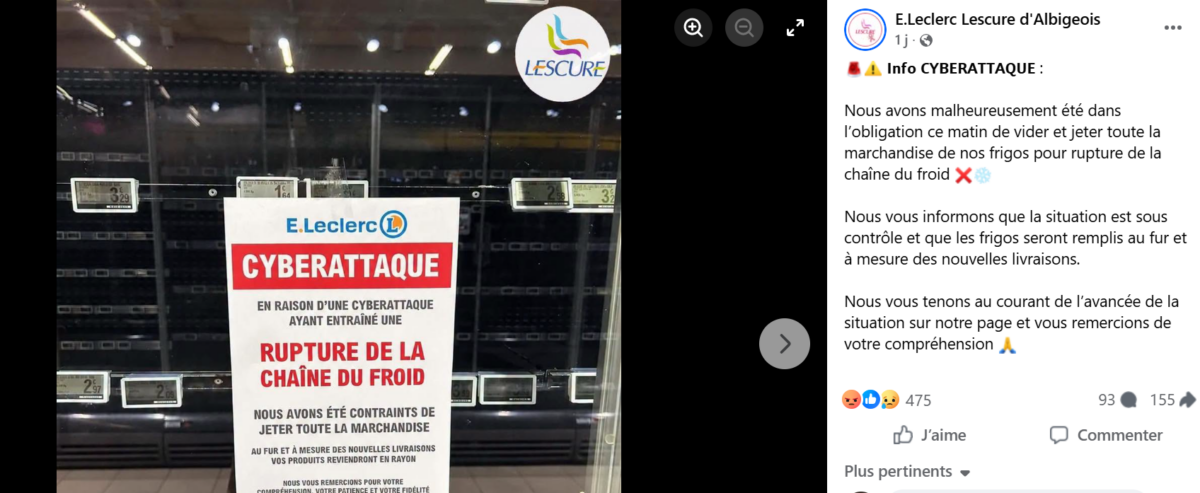
Le magasin E.Leclerc de Lescure-d’Albigeois (Tarn) a d’ailleurs été victime d’une cyberattaque visant ses équipements Dixell dans la nuit de lundi 12 à mardi 13 octobre, relate ICI Occitanie TV. “Nous avons malheureusement été dans l’obligation ce matin de vider et jeter toute la marchandise de nos frigos pour rupture de la chaîne du froid”, déplore l’enseigne sur Facebook.
L’ANSSI alerte sur la poursuite probable des cyberattaques contre les systèmes de réfrigération
“Des campagnes d’attaques sont probablement toujours en cours visant ces équipements, avertit CERT-FR dans son bulletin d’alerte. Maintenir une exposition Internet à un équipement sans correctif de sécurité est l’exposer à une très forte probabilité de compromission.” Selon l’organisme, une simple réinitialisation aux paramètres d’usine ne suffira pas pour sécuriser l’appareil : “Les persistances d’une instance compromise seront supprimées mais l’équipement restera vulnérable et sera certainement de nouveau compromis.”
Le parquet de Paris a ouvert une enquête confiée à l’Office anticybercriminalité (OFAC). Celle-ci permettra notamment de déterminer si les attaquants ont exploité des vulnérabilités connues ou profité d’accès insuffisamment protégés. En attendant, les supermarchés doivent vérifier la configuration de leurs installations, appliquer les correctifs disponibles et supprimer l’exposition directe de leurs contrôleurs à Internet.
“Il est en tout état de cause urgent de les déconnecter d’Internet, ou d’adopter a minima une politique de filtrage réseau très restrictive, en attendant d’en savoir plus”, conseille Vincent Strubel, directeur de l’ANSSI. Lorsqu’un accès à distance est nécessaire pour la maintenance, celui-ci doit passer par un VPN sécurisé ou un réseau protégé.
Pour les systèmes obsolètes qui ne reçoivent plus de correctifs de sécurité, Danfoss recommande vivement d’envisager leur remplacement par des équipements plus récents et sécurisés.