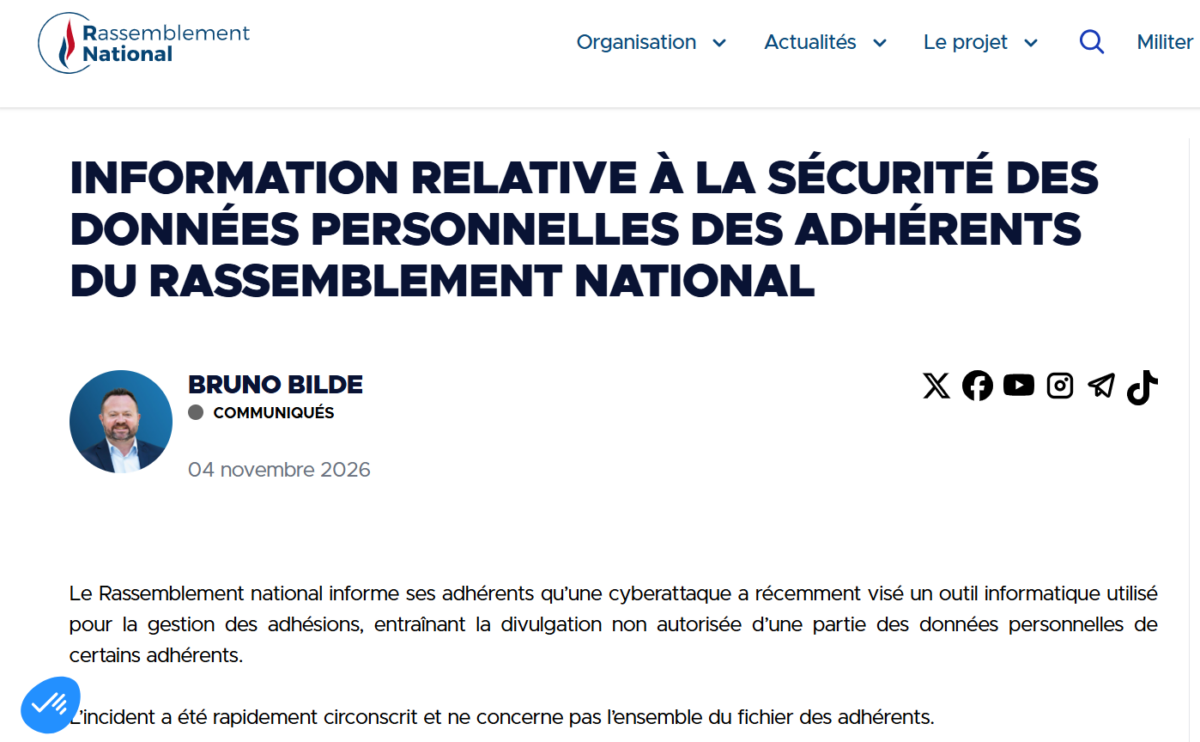
Le Rassemblement national confirme avoir été victime d’une cyberattaque d’ampleur. Les données personnelles de plusieurs adhérents ont été divulguées en ligne dont les noms, prénoms, coordonnées, professions et informations d’adhésion.
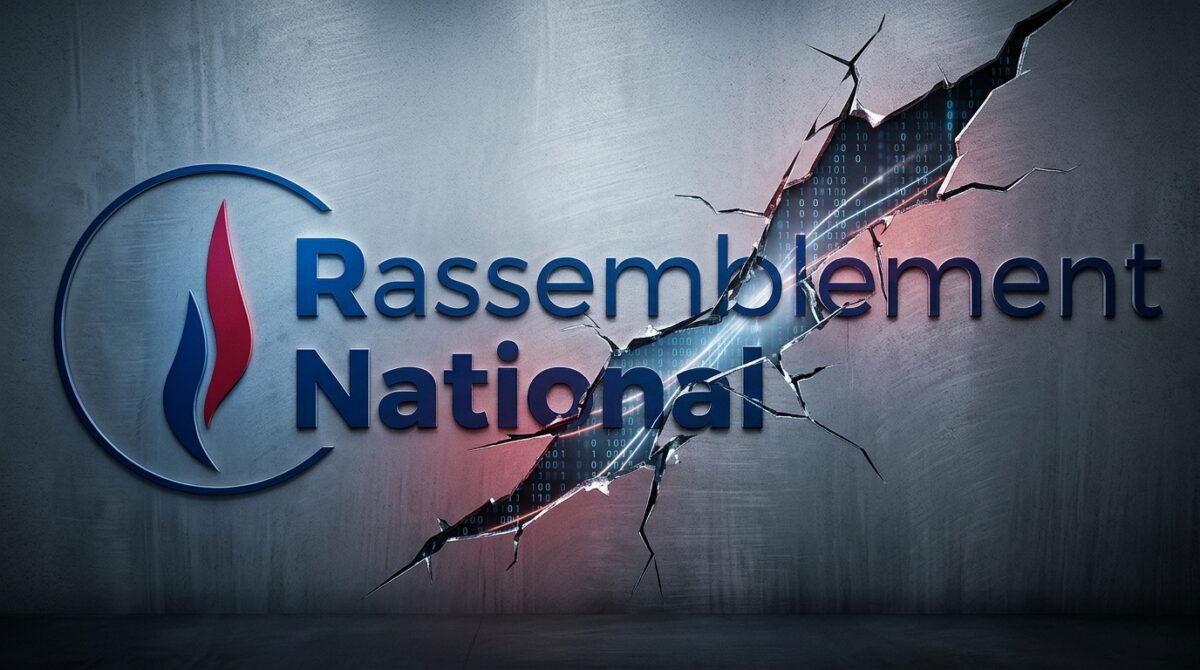
Les partis politiques n’échappent pas aux fuites de données. Dans un communiqué publié mercredi, le Rassemblement national confirme avoir été la cible d’une cyberattaque ayant visé “un outil informatique utilisé pour la gestion des adhésions“. Les pirates sont parvenus à intercepter les données personnelles d’une partie des adhérents. La formation politique n’a toutefois pas dévoilé le nombre exact des membres concernés.
“Les données susceptibles d’avoir été divulguées comprennent les noms, prénoms, coordonnées personnelles (adresse électronique, téléphone, adresse postale), professions et informations relatives à l’adhésion (année, montant de la cotisation et fédération de rattachement)”, détaille le RN. De telles données sont du pain béni pour les escrocs qui peuvent s’en servir pour crédibiliser leurs arnaques. La formation d’extrême droite met ainsi en garde ses adhérents contre les campagnes de phishing susceptibles de les cibler dans les prochains jours.
Piratage du Rassemblement national : une base de 432 597 enregistrements revendiquée par un pirate
Assurant que “l’incident a été rapidement circonscrit”, le parti présidé par Jordan Bardella a saisi la CNIL et déposé plainte auprès du parquet de Paris. Son communiqué intervient quelques jours après la revendication d’un certain “shin0bi” sur un forum de pirates. Comme le révèle French Breaches, celui-ci affirmait détenir une base de données de 432 597 enregistrements associés au Rassemblement national.
Il aurait d’ailleurs publié 150 000 fiches pour donner du crédit à sa revendication. Plusieurs anomalies ont toutefois été mises au jour, notamment 28 420 doublons ainsi que des incohérences dans les informations géographiques indiquées. “Il reste notamment à déterminer si le fichier diffusé correspond à une extraction authentique, à un assemblage de plusieurs bases ou à des informations partiellement modifiées”, explique le site spécialisé.
Le PCF confirme une fuite de données, Renaissance et LFI démentent toute intrusion
Le contexte cyber est décidément tendu pour les partis français. Fin octobre, un pirate nommé “ChimeraZ” revendiquait avoir piraté le Parti communiste français, La France insoumise et Renaissance. Si le PCF confirme bien une compromission de son fichier d’adhérents et de sympathisants, LFI et Renaissance contestent tout piratage de leur systèmes informatiques.
Auprès du Parisien, le parti présidentiel assure que les informations revendiquées par le pirate sont publiques, “soit disponibles via l’Insee, soit affichées sur notre plate-forme militante“. Même son de cloche chez LFI : “Contrairement à ce qui est indiqué dans certains messages, aucune donnée personnelle de membres de La France insoumise n’a été divulguée au-delà de celles déjà disponibles publiquement”, indique le coordinateur national Manuel Bompard sur X.
Selon Cyberattaque.org, les fichiers revendiqués par le pirate contiendraient toutefois aussi des informations non accessibles publiquement, notamment des données relatives aux opérations de porte-à-porte, issues des outils internes de LFI.
À lire aussi > Censée être “sécurisée”, la messagerie d’État Tchap victime d’une fuite de données
Ces fuites exposent directement les militants, dont les coordonnées et l’engagement politique se retrouvent dévoilés en place publique. À l’approche de la présidentielle, les partis doivent absolument prendre les mesures nécessaires pour renforcer leurs dispositifs de sécurité et protéger ainsi leurs adhérents.